Venez nous rencontrer au CAD le 21 octobre : https://streamscan.link/CAD2026
Si vous cherchez à vous conformer aux exigences de CMMC ou PCCC, vous avez probablement déjà entendu parler du Virtual Desktop Infrastructure (VDI).
Cette technologie peut permettre à des utilisateurs d’accéder à des informations Controlled Unclassified Information (CUI) sans que leur poste de travail soit nécessairement inclus dans la portée de la conformité. Mais ce n’est pas une solution automatique. En effet, sa configuration doit respecter certaines conditions précises pour que les terminaux qui l’utilisent puissent être considérés comme hors portée.
Dans cet article, nous expliquons comment fonctionne le VDI, ce que prévoient les lignes directrices de CMMC et quelles sont les conditions à respecter pour utiliser cette approche dans un contexte de conformité.
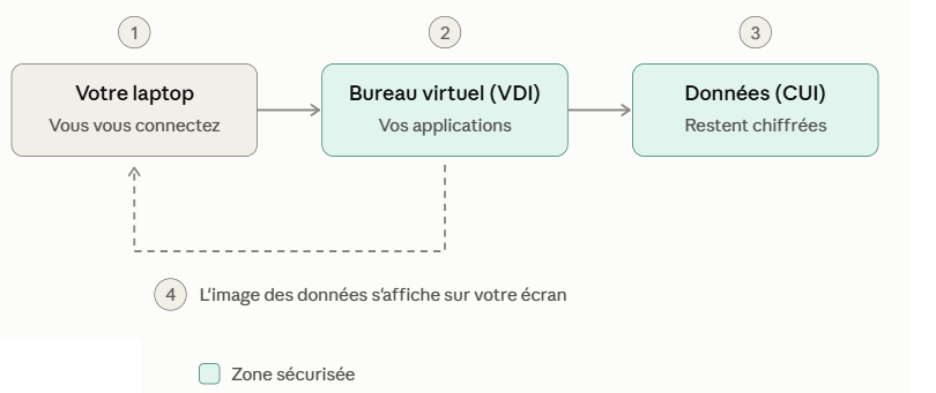
Une solution VDI est une plateforme qui vous permet, via un système intermédiaire d'accéder à des ressources ou des applications disponibles sur des systèmes L'utilisateur qui veut accéder aux données CUI utilise son ordinateur et se connecte à un système intermédiaire (le serveur VDI). Une fois qu'il est connecté sur le VDI, il peut lancer l'application et visualiser les données.
Le principe est donc de séparer le poste physique de l’environnement dans lequel les données sensibles sont traitées, stockées ou transmises.
Le CMMC Level 2 Scoping Guide du Department of War (DoW) reconnaît explicitement qu’un terminal utilisant un client VDI peut être considéré comme hors portée (Out-of-Scope) lorsque sa configuration empêche le traitement, le stockage ou la transmission de CUI sur le terminal lui-même.
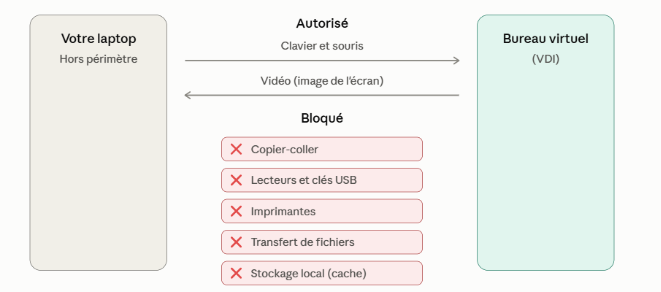
Le guide précise notamment : “Un terminal exécutant un client VDI configuré de manière à empêcher tout traitement, stockage ou transmission d’informations non classifiées contrôlées (CUI), à l’exception des échanges clavier, vidéo et souris (KVM) avec le client VDI, est considéré comme hors du périmètre d’évaluation (Out-of-Scope).”
Autrement dit, le simple fait d’utiliser un VDI ne suffit pas. C’est la configuration du VDI et les contrôles qui l’entourent qui permettent de déterminer si le terminal peut être considéré comme hors portée.
Pour qu’un poste utilisant un VDI puisse être considéré comme hors portée, certaines conditions doivent être respectées. Par exemple :
Vous l'aurez constaté, la mise en place d'une solution VDI vient avec des contraintes que vous devez absolument respecter si vous voulez être conforme à CMMC ou PCCC.
Le schéma suivant résume la configuration VDI dans un contexte CMMC ou PCCC
Lorsqu’il est correctement configuré, le VDI peut présenter plusieurs avantages dans un projet de conformité CMMC, PCCC ou NIST SP 800-171.
Le VDI peut également être envisagé dans certains environnements BYOD (Bring Your Own Device).
Un utilisateur peut accéder à son environnement virtuel depuis un appareil personnel sans que celui-ci traite ou stocke directement les CUI, sous réserve que la configuration du VDI respecte les exigences applicables.
Cela ne signifie toutefois pas qu’il est recommandé de laisser les appareils personnels sans protection. Réduire la portée de la conformité ne signifie pas réduire les exigences de cybersécurité.
Le VDI présente également des limites qu’il faut considérer avant de choisir cette approche.
Le VDI peut être particulièrement pertinent lorsque les utilisateurs doivent consulter des CUI sans avoir besoin de les télécharger, de les modifier localement ou de les imprimer.
Par exemple, une organisation qui reçoit des CUI d’un donneur d’ordre ou d’un partenaire pourrait utiliser un environnement VDI permettant à ses employés autorisés de consulter ces informations tout en maintenant les données dans un environnement contrôlé.
Dans ce type de scénario, la limitation des fonctionnalités du poste local peut être acceptable puisque l'objectif principal est l'accès aux données, et non leur utilisation locale.
Si vous avez besoin de plus de flexibilité ou d'imprimer, de créer ou modifier les CUI sur votre ordinateur, vous devez envisager d'autres solutions telles que :
Réduire la portée de votre conformité CMMC ou PCCC ne signifie pas réduire vos risques de cybersécurité. Même lorsqu’une solution VDI est correctement configurée, les postes de travail utilisés pour accéder aux CUI peuvent rester exposés aux cybermenaces. Un terminal insuffisamment protégé peut notamment devenir un point d’entrée pour une attaque et compromettre la sécurité de votre organisation.
Chez StreamScan, notre expertise en réponse aux incidents nous rappelle l’importance de maintenir des mesures de cybersécurité solides, au-delà des seules exigences réglementaires.
L’objectif n’est donc pas uniquement de répondre aux exigences de conformité, mais de mettre en place un environnement qui protège réellement vos données et vos activités afin d’éviter d’être notifier par le DoW ou la Défense Canadienne en cas d'incident touchant leurs données.
VDI, enclave dédiée ou infrastructure interne : le choix de la solution dépend de vos besoins opérationnels, de votre environnement technologique et des exigences auxquelles votre organisation doit répondre.
Vous cherchez à réduire votre périmètre CMMC ou PCCC sans compromettre votre cybersécurité ?
Les experts de StreamScan peuvent vous accompagner dans l’évaluation de votre environnement et l’identification d’une approche adaptée à vos enjeux de conformité et de sécurité.